 ip
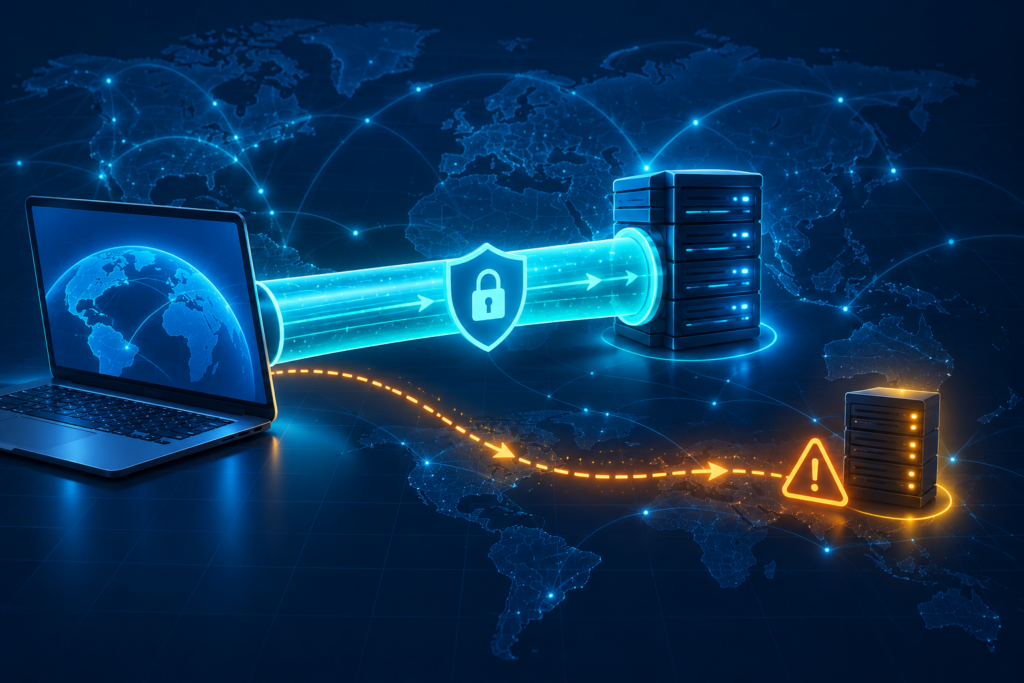
DNS sızıntısı, alan adı sorgularının VPN tüneli yerine internet servis sağlayıcınızın veya başka bir ağ çözümleyicisinin üzerinden gitmesidir. VPN bağlantınız etkin görünse bile DNS istekleri farklı bir yoldan çıkıyorsa ziyaret etmek istediğiniz alan adları ağ operatörü tarafından görülebilir. Sorunu anlamak için VPN öncesi ve sonrası DNS sunucularını karşılaştırmak gerekir.
DNS sızıntısı ne demektir?
Tarayıcıya bir alan adı yazdığınızda cihazınız önce bu adın hangi IP adresine karşılık geldiğini sorar. Bu işlemi DNS çözümleyicisi yapar. Normal bağlantıda sorgular genellikle modeminizin veya servis sağlayıcınızın belirlediği DNS sunucusuna gider. DNS nedir? rehberinde bu sürecin temelini ayrıntılı olarak bulabilirsiniz.
Bir VPN, internet trafiğini şifreli bir tünelden geçirirken çoğu zaman DNS isteklerini de kendi çözümleyicisine yönlendirir. DNS sorgusu bu tüneli atlayıp yerel ağdaki ya da servis sağlayıcıdaki çözümleyiciye giderse DNS sızıntısı oluşur. Böyle bir durumda VPN’in verdiği genel IP adresi görünürken DNS sunucusu farklı bir işletmeciye ait olabilir.
DNS sızıntısı hangi bilgileri açığa çıkarabilir?
Şifrelenmemiş DNS sorguları, hangi alan adlarının çözümlenmek istendiğini ağ üzerindeki bazı taraflara gösterebilir. Bu bilgi, doğrudan bir sayfada hangi içeriği okuduğunuzu veya forma ne yazdığınızı göstermez. HTTPS bağlantısı sayfa içeriğini ayrıca korur. Ancak alan adı geçmişi tek başına da gezinme alışkanlıkları hakkında önemli ipuçları verebilir.
- Sorgulanan alan adları servis sağlayıcıya veya ağ yöneticisine görünebilir.
- Kullanılan DNS çözümleyicisinin konumu, VPN çıkış konumuyla uyuşmayabilir.
- Kurumsal filtreleme, ebeveyn denetimi veya güvenli DNS politikaları beklenmedik şekilde devre dışı kalabilir.
- VPN kullanma amacı olan ağ gizliliği kısmen zayıflayabilir.
DNS sızıntısı neden olur?
İşletim sisteminin eski DNS ayarını kullanması
VPN bağlandıktan sonra cihazın ağ yapılandırması doğru güncellenmezse sistem, daha önce atanmış DNS sunucusunu kullanmaya devam edebilir. Birden fazla ağ bağdaştırıcısı, sanal makine yazılımı veya elle tanımlanmış DNS adresleri bu durumu karmaşıklaştırabilir.
Tarayıcıdaki güvenli DNS ayarı
DNS over HTTPS (DoH), DNS sorgularını şifreli HTTPS bağlantısıyla bir çözümleyiciye gönderir. Bu özellik yerel ağdaki dinlemeye karşı yararlı olabilir. Bununla birlikte tarayıcı, VPN uygulamasından bağımsız bir DoH sağlayıcısı seçerse test sonucunda VPN’in DNS sunucusu yerine bu sağlayıcı görünebilir. Bu her zaman klasik bir sızıntı anlamına gelmez; sorgunun hangi çözümleyiciye ve hangi bağlantı üzerinden gittiğini birlikte değerlendirmek gerekir.
IPv6 desteğinin eksik olması
Cihaz ve internet bağlantısı IPv6 kullanırken VPN yalnızca IPv4 trafiğini tünelliyorsa bazı DNS veya ağ istekleri farklı bir yoldan çıkabilir. Kalıcı çözüm, IPv6’yı rastgele kapatmak yerine IPv6 desteği ve sızıntı koruması bulunan güncel bir VPN yapılandırması kullanmaktır.
VPN bağlantısının kısa süreli kopması
VPN tüneli kesildiğinde sistem normal internet bağlantısına dönerse DNS sorguları doğrudan yerel çözümleyiciye gidebilir. “Kill switch” adı verilen bağlantı kesme özelliği, tünel devre dışı kaldığında trafiği durdurarak bu riski azaltır. VPN ve proxy arasındaki farkları Proxy ile VPN arasındaki fark yazısında karşılaştırabilirsiniz.
DNS sızıntısı testi nasıl yapılır?
- VPN kapalıyken başlangıç durumunu kaydedin. Genel IP adresinizi ve testte görünen DNS sunucularını not edin.
- VPN’e bağlanın. Beklediğiniz ülke veya şehirdeki sunucuyu seçin ve bağlantının tamamlanmasını bekleyin.
- Genel IP adresini yeniden kontrol edin. IP adresim sayfasında VPN çıkış adresinin göründüğünden emin olun.
- DNS testini birkaç sorguyla çalıştırın. Sonuçlarda listelenen çözümleyici şirketlerini ve ülkeleri inceleyin.
- Sonuçları karşılaştırın. VPN açıkken servis sağlayıcınızın DNS sunucusu görünmeye devam ediyorsa veya çözümleyici beklenmeyen bir konumdaysa yapılandırmayı inceleyin.
Tek bir test sonucu kesin hüküm vermeyebilir. Tarayıcı DoH kullanıyorsa testte Mozilla’nın, Cloudflare’in veya seçtiğiniz başka bir güvenli DNS hizmetinin çözümleyicisi görünebilir. Ayrıca VPN şirketleri DNS altyapısını üçüncü bir sağlayıcı üzerinden sunabilir. Bu nedenle yalnızca şirket adına bakmak yerine VPN sağlayıcınızın belgeleriyle sonucu karşılaştırın.
Windows’ta kullanılan DNS sunucusu nasıl görülür?
Windows Terminal veya Komut İstemi’ni açıp aşağıdaki komutu çalıştırabilirsiniz:
ipconfig /allEtkin ağ bağdaştırıcısı altındaki “DNS Servers” bölümünü kontrol edin. Buradaki adres, tarayıcının DoH kullanması halinde tarayıcı trafiğinin gerçek çözümleyicisini göstermeyebilir. Windows 11’de Ayarlar → Ağ ve internet bölümünden IP ve DNS atamasını otomatik ya da manuel olarak yönetebilirsiniz.
DNS sızıntısı nasıl önlenir?
- VPN uygulamasını ve işletim sistemini güncel tutun.
- VPN’in DNS sızıntısı korumasını ve bağlantı kesme özelliğini etkinleştirin.
- VPN sağlayıcınız önermedikçe işletim sisteminde çakışan özel DNS adresleri tanımlamayın.
- Tarayıcıdaki güvenli DNS ayarının VPN politikanızla uyumlu olup olmadığını kontrol edin.
- IPv4 ve IPv6 trafiğinin ikisinin de VPN üzerinden geçtiğini doğrulayın.
- VPN bağlantısını değiştirdikten sonra DNS testini yeniden çalıştırın.
DNS önbelleğini temizlemek eski kayıtları kaldırabilir, ancak sızıntının temel nedenini tek başına çözmez. Windows’ta ipconfig /flushdns komutu yalnızca yerel DNS önbelleğini temizler. Kalıcı çözüm için VPN, işletim sistemi ve tarayıcı ayarlarının aynı DNS politikasını izlemesi gerekir.
Güvenli DNS ile VPN aynı şey midir?
Hayır. DoH veya DNS over TLS, DNS sorgusunu çözümleyiciye giderken şifreler. VPN ise desteklediği ağ trafiğini uzak bir sunucuya kadar tüneller ve genel IP adresinizi VPN çıkış adresiyle değiştirir. Güvenli DNS, tam bir VPN’in yerini tutmaz; VPN de yanlış yapılandırıldığında bütün DNS sorunlarını otomatik olarak çözmez. VPN IP adresini değiştirir mi? rehberi bu farkı daha ayrıntılı açıklar.
Sık sorulan sorular
DNS sızıntısı genel IP adresini gösterir mi?
DNS testi çoğunlukla kullanılan çözümleyicileri gösterir. Genel IP sızıntısı ayrı bir kontroldür. VPN açıkken hem genel IP adresini hem DNS çözümleyicilerini incelemek gerekir.
DNS sızıntısı VPN’in çalışmadığı anlamına mı gelir?
Her zaman değil. Ana web trafiği VPN üzerinden giderken DNS sorguları farklı bir çözümleyiciye çıkabilir. Bu durumda VPN kısmen çalışır, ancak beklenen gizlilik kapsamını sağlamaz.
Farklı ülkede DNS sunucusu görünmesi sorun mudur?
Tek başına sorun sayılmaz. Küresel DNS hizmetleri, anycast yönlendirme veya VPN sağlayıcısının altyapısı farklı bir şirket ya da ülke etiketi gösterebilir. Sonucu VPN sağlayıcınızın beklenen DNS bilgileriyle karşılaştırın.
Sonuç: DNS sızıntısını değerlendirirken VPN açık ve kapalı sonuçları karşılaştırın. Genel IP, DNS çözümleyicisi, IPv6 desteği ve tarayıcının güvenli DNS ayarını birlikte kontrol edin. Beklenmeyen bir sonuçta önce VPN’in sızıntı korumasını ve bağlantı kesme özelliğini inceleyin.
Bir yanıt yazın